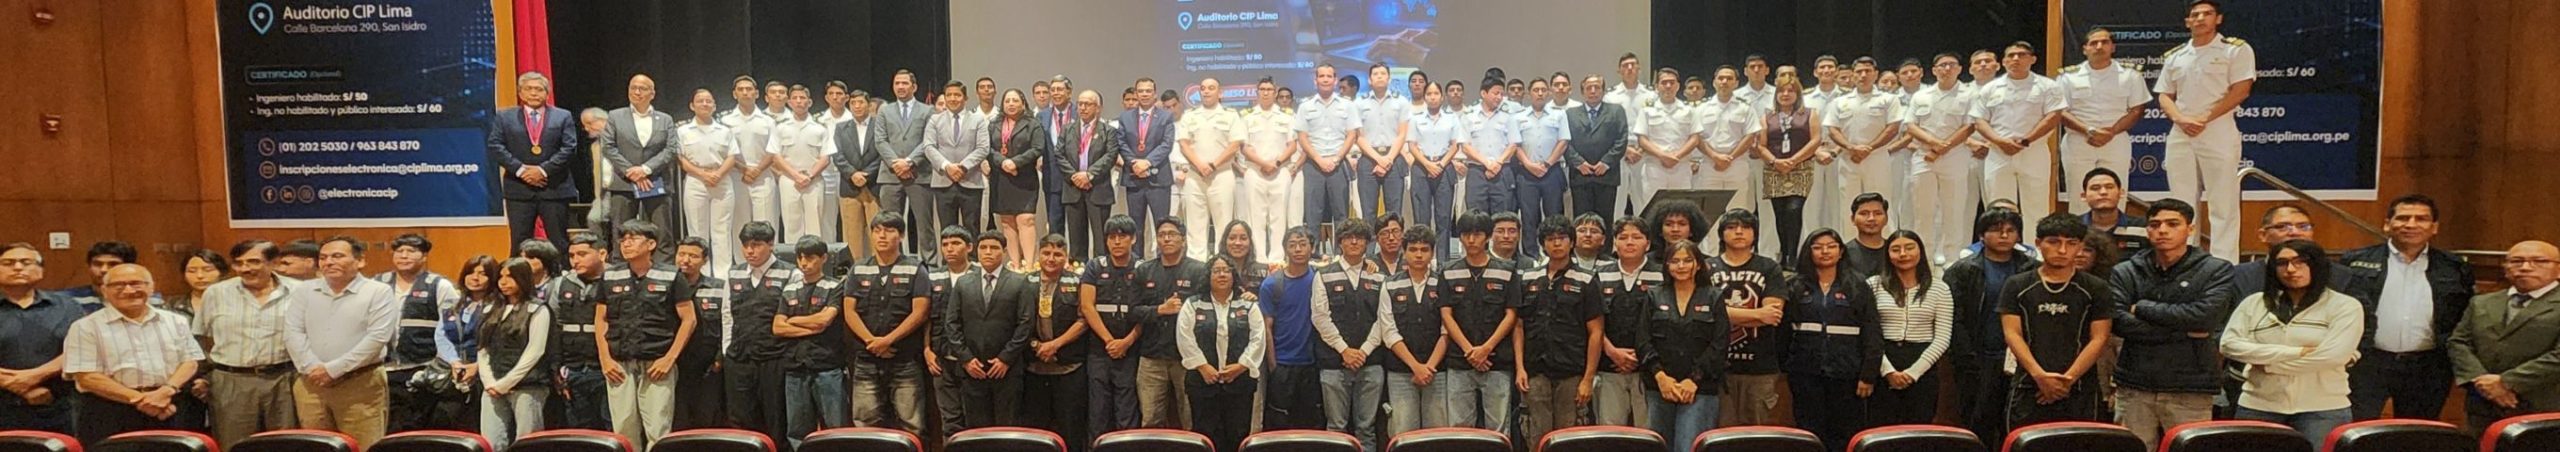
El II Congreso Internacional de Ciberseguridad, organizado por el Capítulo de Ingeniería Electrónica del CIP bajo el liderazgo de Wilfredo Fanola, responsable del Capítulo de Ingeniería Electrónica, reunió a Fuerzas Armadas, universidades y ejecutivos durante dos días. Los panelistas Angélica Clavijo, Freddy Linares, Ángel Pérez y Maikel Villar coincidieron en que la ESNACIB 2026-2028 requiere presupuesto, liderazgo y un fondo nacional. Se destacó la necesidad de ciberresiliencia y gestión de riesgos. Este medio fue el único en cubrir el evento.
Perú ante su momento decisivo en ciberseguridad: II Congreso Internacional cierra con llamado urgente a construir resiliencia nacional
Mientras la ESNACIB 2026-2028 espera su implementación, el Capítulo de Ingeniería Electrónica del CIP reunió a Fuerzas Armadas, universidades, ejecutivos y expertos en dos días de debate. El mensaje fue contundente: la estrategia no basta si no se traduce en presupuesto, liderazgo y acción concreta.
(americasistemas.pe. Lima, Perú – 21de octubre 2026) Durante dos jornadas intensas, el 14 y 15 de octubre, el Colegio de Ingenieros del Perú (CIP) se convirtió en el epicentro del debate sobre el futuro digital del país. El II Congreso Internacional de Ciberseguridad, organizado por el Capítulo de Ingeniería Electrónica del CIP, reunió a representantes de las Fuerzas Armadas, universidades, jóvenes universitarios, ejecutivos de empresas estratégicas y especialistas de primer nivel para abordar una pregunta que atraviesa a todo el Estado y al sector privado: ¿está realmente preparado el Perú para implementar su Estrategia Nacional de Ciberseguridad 2026-2028 (ESNACIB)?
El evento, que contó con la cobertura exclusiva de este medio, fue posible gracias al impulso del ingeniero Wilfredo Fanola Merino, presidente del Capítulo de Ingeniería Electrónica del CIP, quien viene trabajando en múltiples frentes para posicionar la ciberseguridad como un eje prioritario de la agenda nacional. Fanola no solo ha liderado la organización de este congreso, sino que ha articulado esfuerzos con el sector público, privado y académico para cerrar la brecha entre la teoría y la práctica en materia de seguridad digital.
Cuatro voces, un diagnóstico común
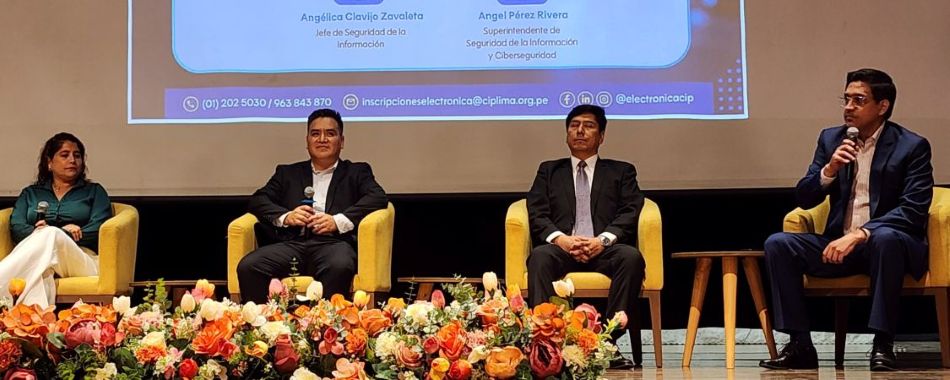
El panel central del congreso reunió a cuatro profesionales de trayectoria destacada, cuyos aportes delinearon tanto los desafíos como las prioridades para el Perú:
Angélica Clavijo Zavaleta, jefa de Ciberseguridad de Ajinomoto, puso el foco en el factor humano. Citó el caso de Ingemmet, institución que tras un ataque informático tuvo que retroceder a procesos manuales de hace dos décadas. Su mensaje fue claro: las políticas de seguridad deben adaptarse a la realidad de cada usuario. «No todas las recomendaciones que aplican a los usuarios administrativos van a funcionar para los usuarios de tecnología operativa (OT)», advirtió. Además, subrayó que la capacitación debe ser cercana, contextualizada y diferenciada por perfil de colaborador.
Freddy Linares Torres, director de Neurometrics y docente del Centro de Laboratorio de Estudios Humanos, aportó una visión estratégica y académica. Señaló que el Perú se encuentra en un estado de «reclusión» frente a amenazas que evolucionan constantemente. Para lograr una articulación efectiva entre Estado, empresa y academia, identificó cuatro condiciones indispensables: cooperación real desde el sector privado, confianza mutua, ejercicios conjuntos periódicos y referentes colectivos que permitan medir el avance de la población en materia de ciberseguridad.
Ángel Pérez Rivera, superintendente de Seguridad de la Información y Ciberseguridad de Antamina, trasladó el debate al terreno de la industria. Explicó que el reto principal es traducir la estrategia nacional a la realidad operativa de las organizaciones. En sectores como la minería, un incidente de seguridad puede impactar no solo la continuidad del negocio, sino también el medio ambiente y la integridad de las personas. Por ello, propuso cuatro pilares: identificar los activos y procesos críticos, verificar la efectividad de los controles en la operación, gestionar los riesgos de terceros y proveedores, y aprender de los incidentes para compartir lecciones con otras organizaciones.
Maikel Villar Rodríguez, subgerente de Ciberseguridad de AENZA, fue el más directo al hablar de preparación. Afirmó que «no existe la bala de plata» y que, por más controles que se implementen, siempre habrá riesgo de incidentes. Su propuesta central fue desarrollar e implementar un modelo de ciberresiliencia nacional, entendiendo que la ciberseguridad protege sistemas, pero la ciberresiliencia protege la continuidad y el desarrollo del país. Asimismo, destacó la necesidad de trabajar en tres fases paralelas: modelar el estado actual, definir un plan de acción inmediato y proyectar una hoja de ruta de largo plazo.
Los temas que marcaron la agenda
A lo largo de las dos jornadas, surgieron ejes transversales que los panelistas coincidieron en señalar como críticos:
Liderazgo y presupuesto. Varios panelistas subrayaron que la ciberseguridad no depende únicamente de la tecnología, sino de **personas, procesos y decisiones de alto nivel**. Sin un liderazgo comprometido que traduzca la estrategia en presupuesto, cualquier plan queda en buenas intenciones. Se mencionó la necesidad de crear un fondo nacional de ciberseguridad, siguiendo el modelo de otros países, que permita financiar capacidades reales de protección y respuesta.
Gestión de riesgos como punto de partida. La coincidencia fue total: si una organización no conoce sus activos, sus procesos críticos y los riesgos asociados, no puede proteger lo que no sabe que tiene. La evaluación de riesgos debe ser el primer paso de cualquier estrategia, tanto a nivel estatal como empresarial.
Resiliencia organizacional. El concepto de ciberresiliencia ganó protagonismo. No se trata solo de prevenir ataques, sino de responder, recuperarse y continuar operando frente a incidentes que, tarde o temprano, ocurrirán. Esto implica ejercicios de recuperación, verificación continua de controles críticos y una cultura organizacional preparada para la crisis.
Colaboración público-privada. La articulación entre el Estado, las empresas y la academia fue señalada como condición indispensable. Sin confianza, sin información compartida y sin ejercicios conjuntos, la estrategia nacional quedará fragmentada. Como señaló uno de los panelistas, «el ingreso debe saber cómo está la población» en materia de ciberseguridad, lo que exige métricas claras y transparencia.
El factor humano. La capacitación de colaboradores, usuarios y ciudadanos fue otro de los grandes temas. Los panelistas coincidieron en que la seguridad no puede ser percibida como un obstáculo, sino como un habilitador. Para ello, las recomendaciones deben ser cercanas a la realidad de cada usuario, adaptadas a sus procesos y límites objetivos.
Un congreso con mirada de futuro
El II Congreso Internacional de Ciberseguridad no fue solo un espacio de reflexión, sino también una plataforma para visibilizar el trabajo sostenido que el Capítulo de Ingeniería Electrónica del CIP viene realizando bajo el liderazgo de Wilfredo Fanola. Desde la organización de misiones técnicas internacionales hasta la promoción de estándares y buenas prácticas, el capítulo se posiciona como un actor clave en la construcción de capacidades nacionales.
La presencia de las Fuerzas Armadas, universidades y jóvenes universitarios en el evento refleja que la ciberseguridad ya no es un tema exclusivo de especialistas en tecnología, sino una cuestión de interés nacional que convoca a todos los sectores. Los ejecutivos de empresas estratégicas presentes coincidieron en que la ESNACIB representa una oportunidad histórica, pero también una responsabilidad compartida.
Todo está dicho: la ejecución como mandato
El Perú tiene una estrategia nacional de ciberseguridad. Tiene un marco legal en construcción. Tiene profesionales capacitados y empresas comprometidas. Pero, como quedó claro en este congreso, el verdadero desafío no está en lo que se escribe, sino en lo que se ejecuta.
La creación de un fondo nacional, el fortalecimiento del liderazgo, la asignación de presupuesto, la gestión de riesgos como punto de partida y la construcción de una cultura de ciberresiliencia fueron las propuestas concretas que salieron del panel. Ahora, la pelota está en la cancha de quienes toman decisiones.
El II Congreso Internacional de Ciberseguridad deja una certeza: el camino hacia un Perú ciberresiliente no se recorrerá solo con leyes y estrategias. Se recorrerá con voluntad política, inversión real y acción coordinada. La pregunta ya no es si el Perú debe prepararse, sino cuán rápido y con qué determinación lo hará.
Importante: Este medio fue el único presente en la cobertura del II Congreso Internacional de Ciberseguridad, reafirmando su compromiso con la información especializada y el periodismo de calidad.