
En esta segunda entrega del especial, AS reunió a cuatro especialistas para examinar qué ocurre cuando fallan las infraestructuras digitales. Aldo Villaseca, Alfredo Alva, Norman Oré y Jorge Zeballos analizan los riesgos que amenazan hospitales, energía, telecomunicaciones, banca y servicios públicos. Advierten sobre proveedores vulnerables, amenazas sofisticadas y desafíos de la inteligencia artificial. Pero el diagnóstico no se limita a las alertas: plantean decisiones para los primeros cien días, desde fortalecer la institucionalidad y la inteligencia de amenazas hasta probar la continuidad operativa y proteger al ciudadano. El mensaje es claro: el Perú debe anticiparse, actuar y asumir responsabilidades.
Segunda entrega del especial
Ciberseguridad: cuando el país puede quedarse sin servicios
Hospitales, energía, telecomunicaciones, banca y servicios públicos comparten una vulnerabilidad: dependen de infraestructuras digitales interconectadas. Cuatro especialistas plantean cómo enfrentar amenazas crecientes y convertir la prevención en una prioridad nacional.
(americasistemas.pe. Lima, Perú – 18 de noviembre 2026) Imaginemos por un momento que un hospital no puede consultar las historias clínicas de sus pacientes, que una entidad financiera pierde acceso a sus plataformas, que una falla digital interrumpe las operaciones de una empresa eléctrica o que un sistema de identificación deja de responder para miles de instituciones que dependen de sus validaciones.
No estamos describiendo una película de ciencia ficción. Estamos hablando de riesgos reales en un país cuya economía, sus servicios públicos y la vida cotidiana de sus ciudadanos dependen cada vez más de sistemas interconectados.
En la primera entrega de este especial, América Sistemas examinó las debilidades de gobernanza, las responsabilidades del Estado y el costo económico y social de improvisar. Ahora corresponde abordar el otro lado de la ecuación: qué estamos protegiendo, contra quién debemos defendernos y qué decisiones concretas permitirían reducir nuestra exposición.
Las respuestas de Aldo Villaseca, Alfredo Alva, Norman Oré y Jorge Zeballos Chávez permiten construir un diagnóstico que va más allá de la seguridad informática. El asunto central es la capacidad del Perú para mantener funcionando sus servicios esenciales cuando se produce una crisis.
Infraestructuras críticas: el riesgo no termina en una pantalla apagada
Las infraestructuras críticas no pueden protegerse como si fueran simples redes de computadoras. Su funcionamiento depende de sistemas tecnológicos, equipos industriales, proveedores externos, comunicaciones y mecanismos de continuidad que deben operar coordinadamente.
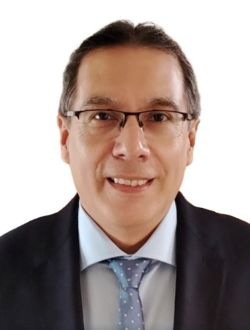 Aldo Villaseca llama la atención sobre los sectores que combinan tecnologías de información (IT) y tecnologías operacionales (OT). Allí, una vulnerabilidad informática puede trascender el entorno digital y afectar procesos físicos. También destaca el trabajo que realiza la DINI con los activos críticos nacionales y considera necesario actualizar las exigencias de seguridad del sector financiero hacia las versiones más recientes de los marcos internacionales.
Alfredo Alva lleva el análisis a sus consecuencias prácticas. Una entidad financiera depende de las telecomunicaciones y de la energía para procesar pagos. Un hospital necesita sus registros clínicos para atender pacientes. Un ataque a uno de estos sectores puede desencadenar efectos sobre otros que aparentemente no guardan relación directa.
Su advertencia es especialmente relevante: los atacantes no necesariamente ingresan por la puerta principal. Pueden utilizar al proveedor tecnológico más vulnerable como vía de acceso a una infraestructura mucho mayor.
Norman Oré coincide en que la interdependencia es uno de los riesgos más importantes. Identifica problemas asociados a tecnología heredada, equipos industriales difíciles de actualizar, accesos remotos y proveedores con distintos niveles de seguridad. Su propuesta es concreta: elaborar mapas de dependencias, segmentar las redes corporativas y operativas, proteger los accesos privilegiados, mantener copias de respaldo aisladas y ejecutar simulacros intersectoriales.
Pero introduce una precisión fundamental: tener respaldos no equivale a garantizar continuidad. La verdadera ciberresiliencia consiste en poder mantener un servicio o recuperarlo de manera segura.
RENIEC: una advertencia que obliga a mirar más allá del incidente
El episodio ocurrido el 2 de noviembre de 2026 en RENIEC ofrece un ejemplo que merece análisis. Según los comunicados institucionales recogidos en la documentación de este especial, una sobrecarga eléctrica provocó un incendio controlado en sus servidores y obligó a suspender temporalmente los servicios. La interrupción también repercutió en otras entidades que dependen de sus validaciones de identidad.
Posteriormente, RENIEC informó que sus sistemas fueron restablecidos y que la información permaneció protegida mediante mecanismos de contingencia. Es importante precisar que no existe evidencia pública suficiente para atribuir este incidente a un ciberataque deliberado o a un acto de corrupción. No corresponde mezclar hechos distintos ni formular acusaciones sin sustento.
Sin embargo, el episodio permite plantear preguntas de enorme importancia para la seguridad nacional: ¿qué capacidad de redundancia tiene una institución que presta servicios esenciales?, ¿sus mecanismos de recuperación han sido probados independientemente?, ¿qué ocurre con las entidades que dependen de sus plataformas cuando estas dejan de funcionar?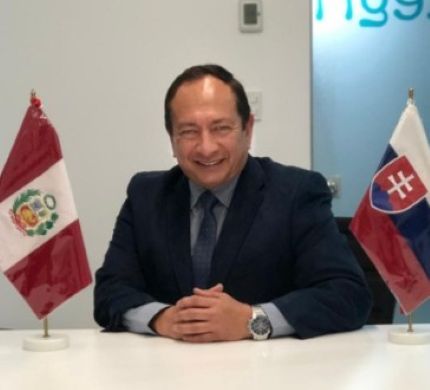
Jorge Zeballos Chávez, gerente general de ESET Perú desde hace casi doce años, pone precisamente el énfasis en la continuidad, la inteligencia de amenazas y la protección de las personas. Su planteamiento es que una infraestructura crítica no puede considerarse segura simplemente porque funciona hoy. Debe resistir ataques, detectar intrusiones y continuar prestando servicios cuando algo falla.
El especialista también recuerda que las campañas de ciberespionaje documentadas por ESET Research, como FamousSparrow, han incluido objetivos gubernamentales latinoamericanos, entre ellos organizaciones del Perú. Esto obliga a mirar más allá de las vulnerabilidades técnicas: también debemos comprender qué adversarios pueden tener interés estratégico en nuestras instituciones.
Las empresas: ¿inversión preventiva o gasto que se posterga?
El sector privado tampoco puede sentirse al margen de este problema.
Alfredo Alva sostiene que una gran parte de las empresas peruanas todavía no comprende la magnitud de los riesgos que enfrenta. Existen organizaciones con políticas maduras, pero son una minoría frente a un mercado que sigue considerando la ciberseguridad como un gasto incómodo o una exigencia para superar auditorías.
Su observación sobre la ubicación del responsable de seguridad merece especial atención. El CISO no debería quedar subordinado a la gerencia de TI, porque debe tener independencia para advertir riesgos que incluso podrían retrasar un proyecto tecnológico. La seguridad debe participar en las decisiones del negocio y reportar a la alta dirección. De lo contrario, puede terminar perdiendo frente a las presiones por lanzar plataformas y servicios rápidamente.
Norman Oré presenta una lectura más diferenciada. Reconoce que el sector financiero tiene una trayectoria regulatoria y de gestión de riesgos más desarrollada, mientras que las pequeñas y medianas empresas enfrentan limitaciones de liquidez y operación. Pero recuerda algo importante: no todas las medidas preventivas requieren inversiones millonarias. La autenticación multifactor, las copias de respaldo probadas, la corrección priorizada de vulnerabilidades y la capacitación frente al fraude pueden reducir riesgos concretos.
Jorge Zeballos añade una dimensión que las empresas no deberían ignorar: proteger la operación comercial no puede justificar descuidar los datos personales de los clientes.
El ESET Security Report 2026 señala que, entre las organizaciones latinoamericanas encuestadas, el 85 % utiliza firewall y el 82 % dispone de mecanismos de respaldo, pero solamente el 23 % declara adoptar herramientas de inteligencia de amenazas.
Las cifras corresponden a una muestra regional, no exclusivamente peruana. Sin embargo, muestran una diferencia entre disponer de controles tradicionales y desarrollar capacidades para anticipar a los adversarios. La pregunta que propone Zeballos es pertinente para cualquier directorio: no se trata solamente de cuánto gastamos en seguridad, sino de qué protegemos, contra quién y con qué capacidad de anticipación.
Inteligencia artificial: el adversario también está evolucionando
La inteligencia artificial está modificando las reglas del juego. Permite automatizar procesos de detección y respuesta, pero también facilita campañas de fraude, suplantaciones de identidad y ataques cada vez más sofisticados.
Alfredo Alva advierte que el Perú no dispone todavía del volumen de profesionales ni de las capacidades tecnológicas necesarias para enfrentar el nivel de sofisticación que ya se observa. Su preocupación apunta especialmente a la formación práctica: no basta acumular certificaciones si no existe experiencia para responder ante incidentes reales.
También alerta sobre el uso de IA por parte de los atacantes para explotar vulnerabilidades que las organizaciones consideran de riesgo medio o bajo. Una debilidad aparentemente menor puede convertirse en una oportunidad cuando se automatiza su explotación a gran escala.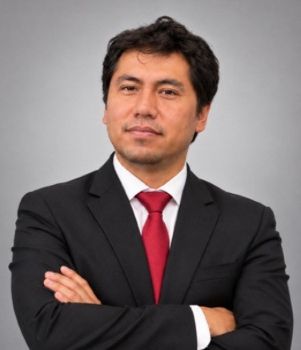
Norman Oré ofrece una visión complementaria. Considera que el Perú sí cuenta con profesionales competentes, pero necesita ampliar y distribuir mejor sus capacidades, especialmente fuera de Lima y en entidades con menos recursos. Además, plantea que el país debe prepararse para amenazas relacionadas con la criptografía poscuántica. El riesgo conocido como «capturar hoy, descifrar después» consiste en almacenar comunicaciones cifradas para intentar descifrarlas cuando existan capacidades cuánticas suficientes. No propone una migración precipitada, sino identificar las dependencias criptográficas y priorizar la información que necesita conservar su confidencialidad durante muchos años.
Villaseca, por su parte, considera indispensable establecer una gobernanza responsable de la inteligencia artificial y recomienda tomar como referencia marcos especializados como ISO/IEC 42001 y NIST AI RMF.
Zeballos insiste en que la IA debe utilizarse también para defender. La correlación de eventos, la detección de patrones y la automatización supervisada pueden mejorar la capacidad de respuesta, siempre que exista criterio profesional.
La discusión, por tanto, no consiste en adoptar inteligencia artificial por moda. Se trata de desarrollar capacidades humanas, tecnológicas e institucionales para utilizarla con seguridad.
Los primeros 100 días: cuatro especialistas, propuestas que exigen decisiones
La parte más valiosa de este ejercicio periodístico aparece cuando se pide a los especialistas abandonar el diagnóstico y formular medidas concretas.
Las propuestas tienen diferencias, pero también puntos de encuentro.
Aldo Villaseca: institucionalidad y estrategia de largo plazo.
Su planteamiento se concentra en tres decisiones: crear una Agencia de Ciberseguridad autónoma, aprobar una Política Nacional de Ciberseguridad y establecer una Estrategia Nacional con horizonte mínimo de diez años. Su preocupación es que el país necesita una conducción que no dependa de iniciativas aisladas ni de los cambios de autoridades.
Alfredo Alva: autoridad, pruebas reales y compras ágiles.
Propone una agencia nacional independiente, con autoridad para exigir controles y auditar las instituciones públicas. También plantea declarar en emergencia las infraestructuras críticas, identificar los cinco servicios más sensibles y someterlos a pruebas de seguridad agresivas, no solamente a auditorías documentales. Su tercera medida es revisar los mecanismos de contratación pública para permitir adquisiciones de ciberdefensa con mayor agilidad. La velocidad de respuesta del Estado no puede quedar permanentemente rezagada frente a la evolución de los ataques.
Norman Oré: identificar, proteger y rendir cuentas.
Su propuesta es un plan de choque de cien días con tres etapas. En los primeros treinta días, identificar los servicios esenciales, sus responsables y sus principales dependencias tecnológicas. Entre los días 31 y 60, demostrar avances en autenticación reforzada, recuperación de respaldos, gestión de vulnerabilidades, control de proveedores y protocolos de respuesta.
Al día cien, presentar resultados verificables, riesgos pendientes y mecanismos de seguimiento que sobrevivan a los cambios de administración. Su advertencia es sensata: el objetivo no es declarar que el país quedó seguro en cien días, sino instalar prioridades y responsabilidades permanentes.
Jorge Zeballos: inteligencia de amenazas, integridad y protección del ciudadano.
Su propuesta se desarrolla en tres frentes.
Primero, un inventario nacional de activos digitales críticos, auditorías extraordinarias y depuración de accesos privilegiados, con investigaciones cuando existan indicios de irregularidades.
Segundo, fortalecer una capacidad permanente de inteligencia de amenazas que articule al Estado, las empresas, los operadores críticos y los investigadores especializados.
Tercero, mejorar la supervisión de las entidades que administran datos personales y facilitar la atención de las víctimas de fraudes y delitos digitales mediante una mayor interoperabilidad entre Policía, Fiscalía, reguladores, entidades financieras y operadores de telecomunicaciones.
Su propuesta incluye fortalecer la Central Única de Denuncias y convertirla en un mecanismo más efectivo de orientación, recepción de evidencias, derivación y seguimiento de casos.
La ciberseguridad también es una obligación con el ciudadano
Al comparar las cuatro propuestas aparece un mensaje que merece ser recogido por las autoridades. No basta con crear instituciones, aprobar normas o adquirir plataformas. El país necesita saber qué activos debe proteger, quién tiene acceso a ellos, qué proveedores intervienen, cómo se detectan las amenazas y cuánto tiempo puede permanecer interrumpido un servicio esencial.
También debe establecer responsabilidades cuando se incumplen obligaciones de seguridad y privacidad. La protección de datos no es un asunto secundario frente a los resultados comerciales de una empresa ni frente a las metas administrativas de una entidad pública.
Detrás de cada registro de identidad existe una persona. Detrás de cada historia clínica, un paciente. Detrás de cada operación financiera, un ciudadano o una empresa que confía en que sus recursos estarán protegidos.
América Sistemas: el país necesita pasar a la ofensiva
Este especial de América Sistemas no pretende convertirse en una colección de advertencias ni en un catálogo de temores tecnológicos. Su propósito es contribuir a que la ciberseguridad nacional deje de ser una preocupación que aparece después de cada incidente y se convierta en una política permanente, medible y exigible.
Las cuatro voces convocadas aportan experiencia, propuestas y perspectivas diferentes. Algunas reclaman una nueva institucionalidad; otras exigen fortalecer la existente. Unas ponen el acento en la inteligencia de amenazas; otras, en la continuidad operativa, la formación profesional, las contrataciones públicas y la protección de los ciudadanos.
Todas, sin embargo, coinciden en que no podemos seguir administrando los riesgos digitales con respuestas improvisadas.
El Perú necesita una defensa que se anticipe, que pruebe sus capacidades, que comparta información y que asuma responsabilidades. Porque cuando falla una plataforma crítica, no se detiene solamente un sistema informático. Puede detenerse un servicio del que dependen miles o millones de personas.
La ciberseguridad nacional no se demuestra con discursos ni con licencias adquiridas. Se demuestra cuando el país es capaz de resistir, responder y proteger a sus ciudadanos. Y esa capacidad no puede seguir esperando.
Reflexión final de América Sistemas
América Sistemas no se ha limitado a publicar cuatro entrevistas. Ha convocado a especialistas de reconocida trayectoria, contrastado sus diagnósticos y puesto sobre la mesa propuestas concretas para enriquecer la agenda de la ciberseguridad nacional. Con este especial, queremos contribuir a una reflexión que el país no puede seguir postergando: construir un Perú digital más confiable, resiliente y seguro. Si estas voces ayudan a impulsar decisiones y compromisos, habremos cumplido nuestro propósito periodístico.

