
En el II Congreso Internacional de Ciberseguridad 2026, el CISO Darwin Cayetano Vásquez advirtió que rostro, voz y video ya no bastan para validar una identidad. Con el caso real de Hong Kong y un fraude de US$ 25.6 millones mediante deepfakes, demostró que la confianza basada en apariencias es insostenible. Propuso migrar a un modelo de validación contextual que integre dispositivo, comportamiento y riesgo. Asimismo, presentó cinco decisiones clave para los CISOs y una defensa en capas: prevenir, validar, detectar y responder. Su conclusión fue contundente: la identidad ya no se presume, se valida.
La identidad ya no se presume, se valida: La contundente advertencia del CISO Darwin Cayetano en el CIC 2026
En el marco del II Congreso Internacional de Ciberseguridad, el experto urgió a las organizaciones a abandonar el paradigma de confianza basado en lo que vemos y escuchamos, y adoptar un nuevo modelo de validación contextual para frenar la crisis de los deepfakes en tiempo real.
(americasistemas.pe. Lima, Perú – 21 de octubre 2026) El II Congreso Internacional de Ciberseguridad 2026, organizado por el Capítulo de Ingeniería Electrónica del Colegio de Ingenieros del Perú (CIP), fue el escenario perfecto para una de las ponencias más disruptivas y necesarias del evento. El Ing. Darwin Cayetano Vásquez, Chief Information Security Officer (CISO), no se guardó nada y puso sobre la mesa una realidad incómoda: la era de confiar en la apariencia ha terminado.
Con un estilo directo y colmado de ejemplos prácticos, Cayetano Vásquez desgranó cómo la inteligencia artificial generativa ha democratizado la creación de contenido sintético. Lo que antes parecía ciencia ficción, hoy es un software de bajo costo al alcance de cualquier actor malicioso. «Un rostro no es una identidad, la voz tampoco, y mucho menos el video», sentenció el CISO, mientras demostraba en vivo la facilidad con la que se puede suplantar la imagen y voz de una persona en tiempo real.
El caso Hong Kong: La voz de la codicia
Para dimensionar la amenaza, el ponente presentó un caso real que estremeció a la audiencia: el fraude de Hong Kong en 2024. En este incidente, un empleado fue engañado tras recibir una videollamada donde no solo veía y escuchaba a su «jefe», sino a un grupo de ejecutivos de otras áreas. La creencia fue tal que se realizaron transferencias por un total de US$ 25.6 millones. «La compañía nunca fue hackeada. No hubo explotación de sistemas. Hubo un ataque de identidad», enfatizó Cayetano, subrayando que el vector de ataque ya no es la infraestructura, sino la psique humana y la confianza no verificada.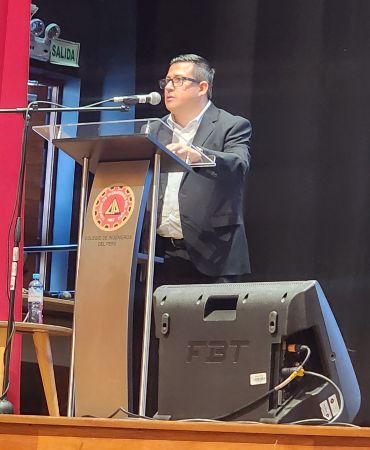
Gráficas que hablan por sí solas: Del enfoque tradicional al contextual
Durante su exposición, el especialista apoyó su tesis en una serie de gráficas reveladoras. Una de ellas, titulada «La identidad ya no se puede validar con una sola señal», mostró el colapso del enfoque tradicional (rostro + voz + video) frente a la fragilidad de la confianza actual. La propuesta de Cayetano es clara: migrar hacia un Nuevo Enfoque de Confianza que integre el dispositivo, el contexto, el comportamiento y el riesgo.
Otra de las láminas más potentes fue la de los 5 Decisiones para el CISO en la era del Deepfake, un llamado a la acción que incluye: fortalecer la identidad, proteger los procesos críticos, validar la fuente de banda, preparar la respuesta y gobernar y medir el riesgo. «No es solo un riesgo tecnológico, es una decisión de negocio», advirtió.
Un Deepfake no se detiene con un solo control
El punto culminante de la conferencia llegó con la premisa: «Un deepfake no se detiene con un solo control». El CISO presentó un modelo de defensa en capas que abarca Prevenir, Validar, Detectar y Responder. La conclusión fue tajante: el objetivo no es solo detectar lo falso, sino evitar que lo falso se convierta en confianza. «No se trata de detectar el engaño, se trata de que la mentira no sea confiable», puntualizó.
El nuevo paradigma: Identidad, Contexto, Verificación y Autorización
Frente a un auditorio colmado de colegas y funcionarios, el Ing. Cayetano Vásquez propuso un cambio de paradigma radical. Bajo el lema «La identidad ya no se presume, se valida», instó a las organizaciones a implementar un modelo que no se base en la apariencia, sino en la demostración contextual. «Si no trabajamos bajo este nuevo paradigma, estaremos operando en una red de detalles donde los actores maliciosos ya nos llevan la delantera», concluyó.
La ponencia del CISO no fue un simple diagnóstico, sino un manual de supervivencia para la era de la IA. En un entorno digital donde la verdad es cada vez más esquiva, la validación contextual se erige no como una opción, sino como el único salvavidas para la seguridad de las organizaciones y la integridad de los negocios.

